

JoomShaper, het bedrijf achter SP Page Builder, heeft een officieel beveiligingsadvies verstuurd waarin een kwetsbaarheid in de extensie wordt bevestigd. De fout maakte ongeauthenticeerde toegang tot gevoelige sitefuncties mogelijk. In gewone taal: iemand kon bepaalde backendbewerkingen bereiken zonder ooit in te loggen. JoomShaper heeft dit verholpen door strikte controles op kernniveau toe te voegen: actieve inlogsessies, beheerdersautorisatie en CSRF-tokens. De fix werd geleverd als versie 6.6.2.
Dit is geen probleem in de Joomla-kern. Joomla zelf was hier nooit het probleem. De kwetsbaarheid zat in een extensie van derden, SP Page Builder, die los door JoomShaper wordt gebouwd en onderhouden. De Joomla-kern is nog net zo solide als altijd.
Wat wij hebben gevonden
Als onderdeel van ons reguliere onderhoud hebben we elke Joomla-website die wij beheren gecontroleerd op tekenen dat deze kwetsbaarheid al was misbruikt. Op één site vonden we een ongeautoriseerd Super User-account dat wij nooit hadden aangemaakt.
Het account had een gebruikersnaam en een e-mailadres dat eindigde op @secure.local. Dat domein behoort niet tot een echte maildienst. Dat het aan een Super User-account is gekoppeld, is een duidelijk teken dat de site via deze kwetsbaarheid is benaderd voordat de fix beschikbaar was.
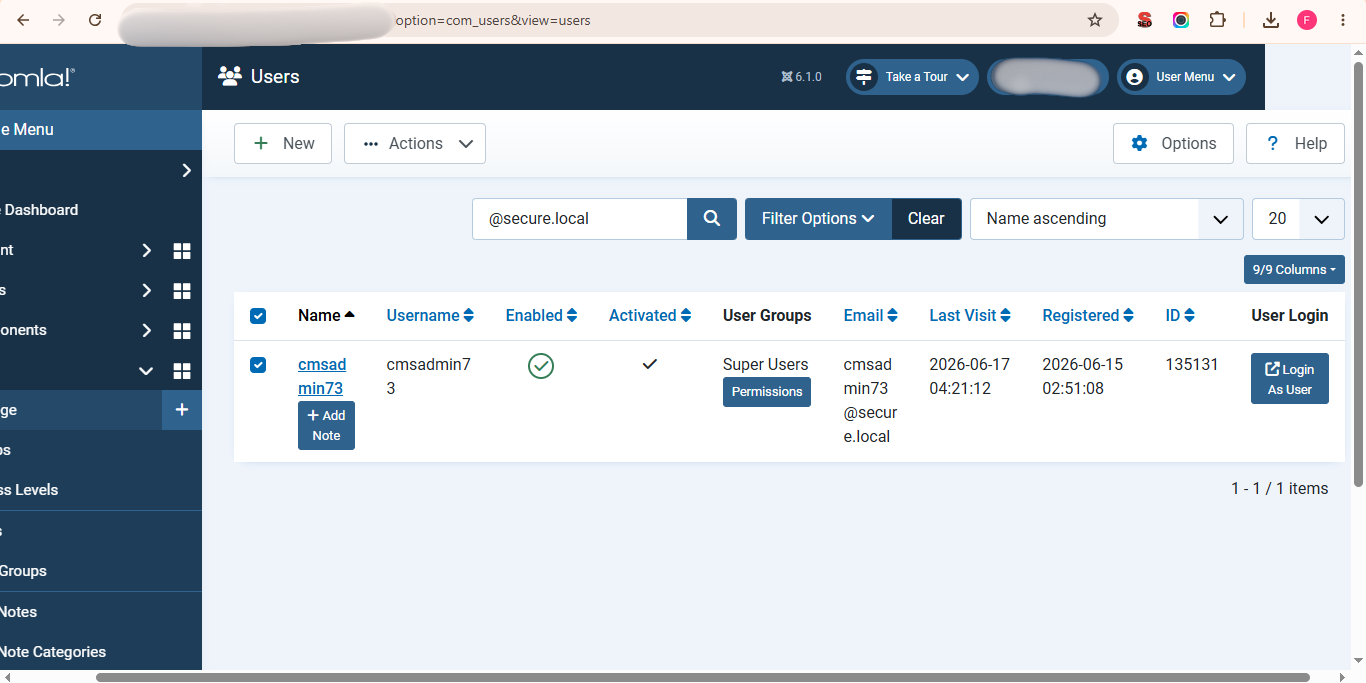
We hebben het account direct verwijderd, SP Page Builder bijgewerkt naar 6.6.2 en de rest van de site volledig gecontroleerd op alles wat er nog was achtergebleven. De site is nu schoon en veilig.
Officiële bevestiging van JoomShaper
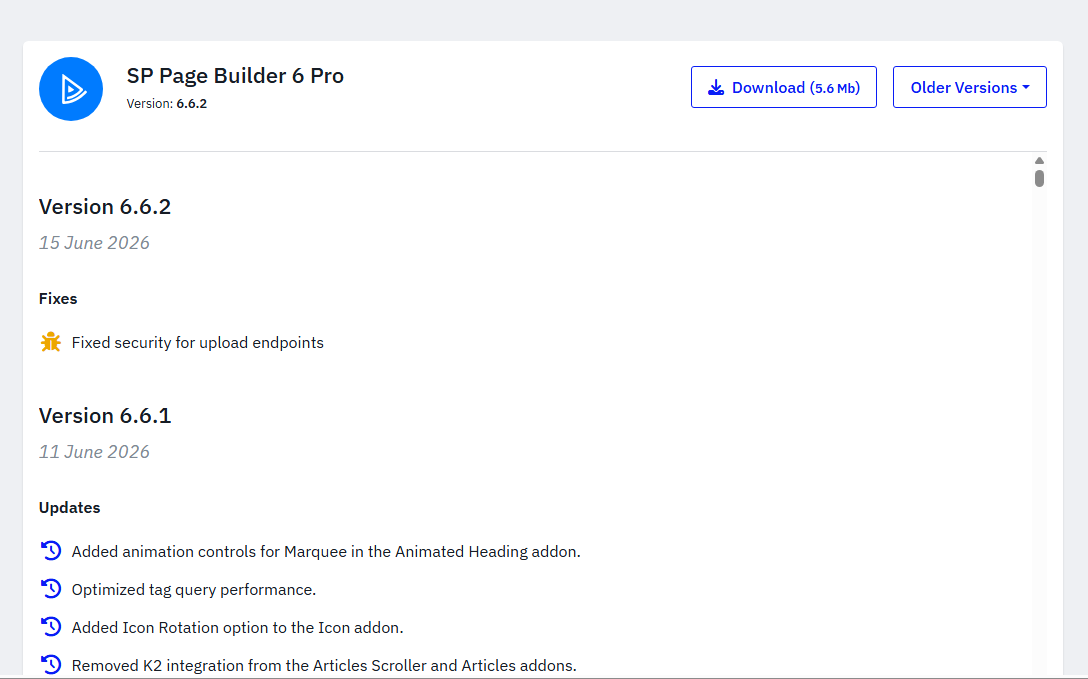
Het changelog van JoomShaper voor versie 6.6.2 vermeldt de fix onder "Fixed security for upload endpoints." Hun direct aan ontwikkelaars gerichte advies ging verder en bevestigde dat de patch ongeauthenticeerde toegang tot gevoelige sitefuncties dichtzet door sessie-, autorisatie- en CSRF-controles toe te voegen.
 Weet u niet zeker of uw Joomla-site is getroffen?
Wij kunnen uw site op deze kwetsbaarheid controleren, uw SP Page Builder-versie bevestigen en die zo nodig veilig updaten. Getest en geverifieerd, zonder downtime.
Vraag deskundige hulp aan → joomconsultant.comWat u op uw eigen site moet controleren
Als u een Joomla-website met SP Page Builder beheert, neem dan vandaag deze stappen.
Stap 1: Controleer uw versie Meld u aan bij uw Joomla-beheerpaneel, ga naar Systeem, vervolgens Update, en dan Extensies. Controleer de geïnstalleerde versie van SP Page Builder. Alles onder 6.6.2 moet worden bijgewerkt.
Stap 2: Update Update SP Page Builder naar versie 6.6.2 via de Joomla-updater, of download deze zo nodig rechtstreeks van JoomShaper.
Stap 3: Controleer uw gebruikerslijst Ga naar Gebruikers, vervolgens Beheren. Zoek in de lijst naar elk Super Administrator-account dat u niet herkent. Let goed op e-mailadressen die eindigen op @secure.local. Dat is het duidelijkste teken van een inbreuk.
Stap 4: Als u iets vindt Stop niet bij het verwijderen van het account. Een site die op deze manier is benaderd, kan ook andere wijzigingen bevatten. Controleer op onbekende bestanden die recent zijn toegevoegd, loop uw bestandsstructuur na op dingen die niet op hun plaats staan en overweeg uw beheerderswachtwoorden uit voorzorg te vervangen.
Waarom dit verder reikt dan één update
We zien dit patroon vaak. Een extensie van derden heeft een fout, die wordt stilletjes opgelost in een changelog, en de meeste site-eigenaren beseffen nooit dat het hen betrof totdat er iets misgaat. Extensies op tijd bijwerken is geen optioneel huishoudelijk werk. Het is een van de belangrijkste gewoonten om een Joomla-site veilig te houden.
Als u niet zeker weet of uw site is getroffen, of als u er een tweede paar ogen op wilt, neem dan contact met ons op. We kijken er graag naar.
JoomConsultant.com Joomla-specialisten