


JoomShaper, das Unternehmen hinter SP Page Builder, hat einen offiziellen Sicherheitshinweis verschickt und darin eine Schwachstelle in der Extension bestätigt. Der Fehler erlaubte einen Zugriff ohne Anmeldung auf sensible Funktionen der Website. Einfach gesagt: Jemand konnte bestimmte Vorgänge im Backend auslösen, ohne sich je anzumelden. JoomShaper hat die Lücke geschlossen und strenge Prüfungen auf Kernebene ergänzt: aktive Login-Sitzungen, Administratorrechte und CSRF-Token. Der Fix wurde mit Version 6.6.2 ausgeliefert.
Das ist kein Problem des Joomla Core. Joomla selbst war hier nie das Problem. Die Schwachstelle steckte in einer Extension eines Drittanbieters, dem SP Page Builder, den JoomShaper unabhängig entwickelt und pflegt. Der Joomla Core ist so solide wie eh und je.
Unsere Feststellungen
Im Rahmen unserer regelmässigen Wartung haben wir alle von uns betreuten Joomla Websites auf Anzeichen geprüft, dass diese Schwachstelle bereits ausgenutzt wurde. Auf einer Website haben wir ein nicht autorisiertes Super User Konto gefunden, das wir nie angelegt hatten.
Das Konto hatte einen Benutzernamen und eine E-Mail-Adresse mit der Endung @secure.local. Diese Domain gehört zu keinem echten Mail-Dienst. Zusammen mit einem Super User Konto ist das ein klares Zeichen, dass jemand die Website über diese Schwachstelle angegriffen hat, bevor der Fix verfügbar war.
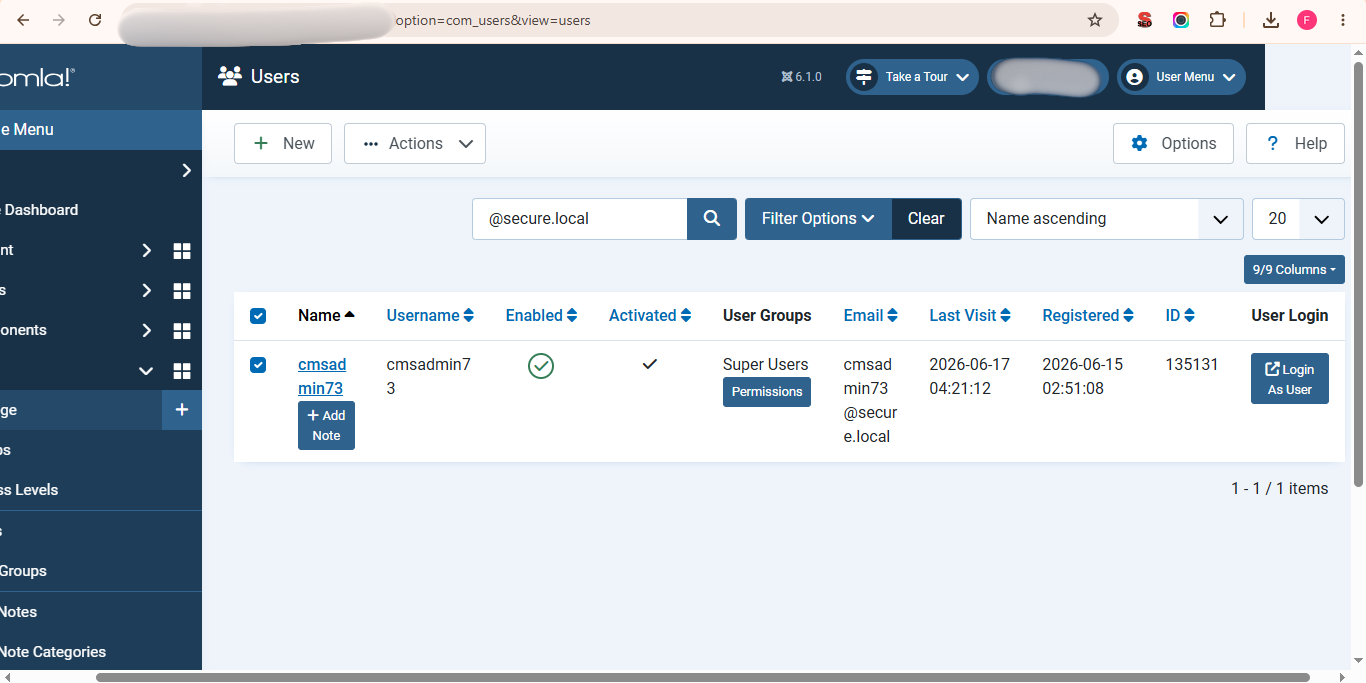
Wir haben das Konto sofort entfernt, SP Page Builder auf 6.6.2 aktualisiert und die restliche Website gründlich geprüft. Die Website ist jetzt sauber und sicher.
Offizielle Bestätigung von JoomShaper
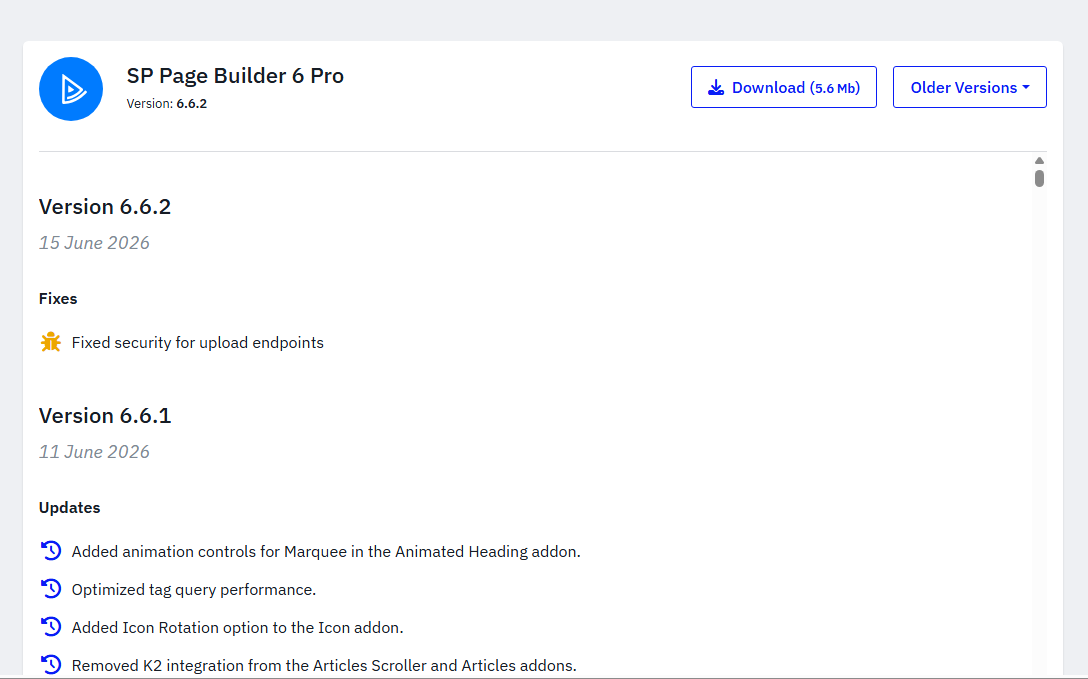
Im Changelog von JoomShaper für Version 6.6.2 steht der Fix unter „Fixed security for upload endpoints.“ Der direkte Sicherheitshinweis an Entwickler geht noch weiter und bestätigt, dass der Patch den Zugriff ohne Anmeldung auf sensible Funktionen schliesst, und zwar mit zusätzlichen Prüfungen für Sitzung, Berechtigung und CSRF.
 Sie wissen nicht, ob Ihre Joomla Website betroffen ist?
Wir prüfen Ihre Website auf diese Schwachstelle, kontrollieren Ihre SP Page Builder Version und aktualisieren sie bei Bedarf sicher. Getestet und geprüft, ohne Ausfallzeit.
Hilfe vom Experten holen → joomconsultant.comWas Sie auf Ihrer eigenen Website überprüfen sollten
Wenn Sie eine Joomla-Website mit SP Page Builder betreiben, führen Sie diese Schritte noch heute durch.
Schritt 1: Überprüfen Sie Ihre Version Melden Sie sich im Joomla Backend an und gehen Sie zu System, dann Aktualisieren und dann Erweiterungen. Prüfen Sie die installierte Version von SP Page Builder. Alles unter 6.6.2 muss aktualisiert werden.
Schritt 2: Aktualisieren Aktualisieren Sie SP Page Builder über die Joomla Update-Funktion auf Version 6.6.2 oder laden Sie die Version bei Bedarf direkt bei JoomShaper herunter.
Schritt 3: Prüfen Sie Ihre Benutzerliste Gehen Sie zu Benutzer und dann Verwalten. Suchen Sie in der Liste nach Super User Konten, die Sie nicht kennen. Achten Sie besonders auf E-Mail-Adressen, die auf @secure.local enden. Das ist das deutlichste Zeichen für einen Angriff.
Schritt 4: Wenn Sie etwas finden Belassen Sie es nicht beim Löschen des Kontos. Eine Website, auf die so zugegriffen wurde, kann weitere Änderungen enthalten. Suchen Sie nach unbekannten, kürzlich hinzugefügten Dateien, prüfen Sie Ihre Dateistruktur auf alles Ungewöhnliche und ändern Sie vorsorglich Ihre Admin-Passwörter.
Warum das über ein einzelnes Update hinaus wichtig ist
Dieses Muster sehen wir oft. Eine Extension eines Drittanbieters hat einen Fehler, er wird still im Changelog behoben, und die meisten Betreiber merken erst, dass es sie betrifft, wenn etwas schiefgeht. Extensions rechtzeitig zu aktualisieren ist keine freiwillige Pflichtübung. Es ist eine der wichtigsten Gewohnheiten, um eine Joomla Website sicher zu halten.
Wenn Sie nicht sicher sind, ob Ihre Website betroffen ist, oder eine zweite Meinung möchten, melden Sie sich bei uns. Wir sehen uns das gerne an.
JoomConsultant.com Joomla Spezialisten